Pour ce premier article, faisons un tour de la stack technique que j'utilise chez moi, et qui fait tourner ce petit blog sans prétention.
Matériel
J'ai un serveur équipé des éléments suivants :
| CPU | AMD Ryzen 5 3400g |
|---|---|
| Carte mère | Asus PRIME A320M-K |
| RAM | 32go (2x 16go) |
| GPU | GeForce GTX 1050 Ti |
| HDD | 4 disques Seagate de 12to & 3 disques WD de 3to |
| SSD | 3x SSD de 1to chacun |
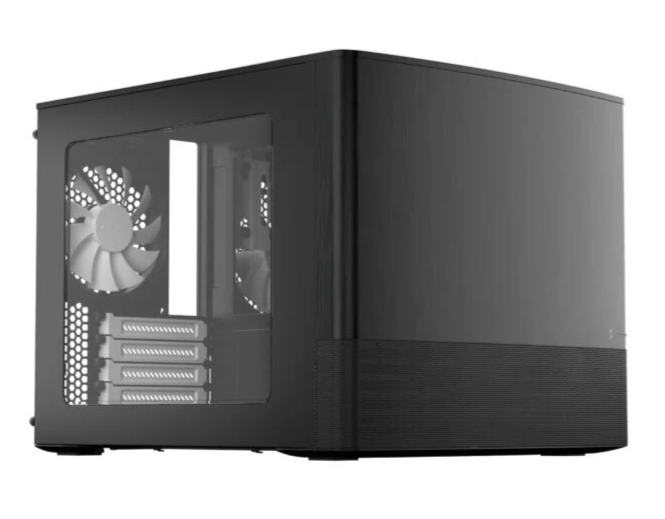
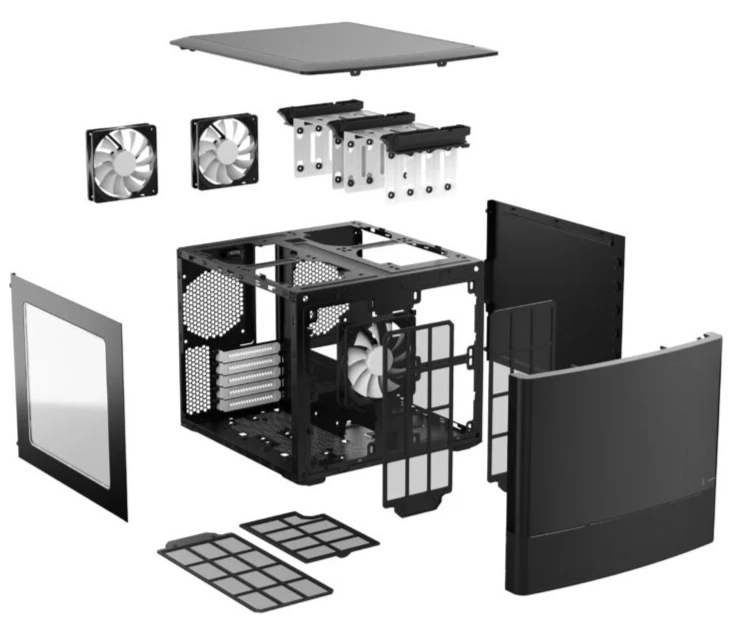
| Boitier | Fractal Design Node 804 (une pépite) |
| Onduleur | Eaton 3S |
| Autre | Carte d’extension PCI-E pour ajouter des port SATA |
La carte graphique peut surprendre, par sa présence et son âge avancé. En fait, elle me sert simplement à faire du transcodage vidéo en x264 ou H.265. Pour mon usage, elle suffit amplement.
Logiciels
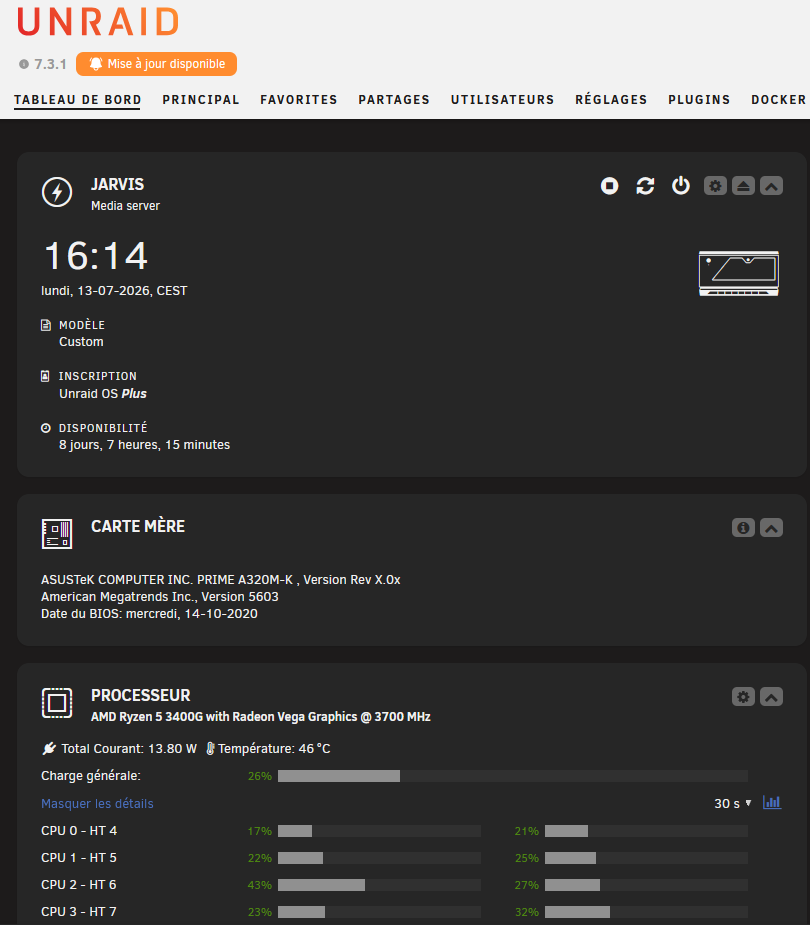
Pour la partie logicielle, mon choix d'OS s'est porté sur Unraid, avec une licence Plus Lifetime qui me permet de gérer un nombre illimité de disques.
Pourquoi Unraid ?
J'ai longtemps fonctionné avec un serveur sous Ubuntu Server + NAS + Google Drive (via rclone), jusqu'à ce que Google décide de limiter un peu les offres Google Workspace (en vrai, c'était abusé : pour 20 €/mois on avait un stockage illimité).
J'ai voulu simplifier l'infrastructure en regroupant le tout, et mon choix s'est porté sur Unraid : la simplicité du RAID (même si ce n'en est pas vraiment, d'où le nom), la communauté qui met à disposition énormément d'applications et d'extensions, la possibilité de faire tourner des VM, et l'interface graphique pour piloter le tout.
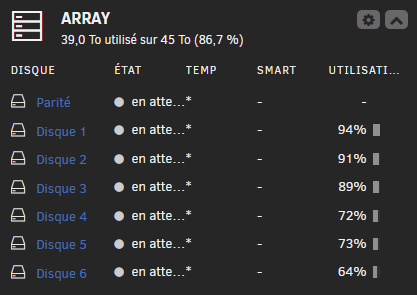
Voici l'Array : 7 disques en tout (dont 1 de parité), pour un total de stockage de 45 To.
Les 3 SSD sont répartis ainsi :
- Docker : dédié à tous les containers qui tournent. Ce n'est pas dans l'Array, donc pas ultra sécurisé, mais il n'y a aucune donnée sensible dedans et une sauvegarde est faite tous les soirs.
- Cache : tout ce qui est téléchargé arrive ici avant d'aller sur l'Array.
- VM : initialement prévu pour faire tourner des VM, il sert finalement surtout de répertoire temporaire pour les transcodages ou les téléchargements en cours.
A quoi ca me sert ?
Deux axes principaux :
- La gestion de mes films de vacances
- L'auto-hébergement, pour reprendre la main sur mes données
Je ne vais pas rentrer dans le détail pour les films de vacances : ça tourne avec la suite *arr et Jellyfin. Ceux que ça intéresse trouveront tout ce qu'ils souhaitent sur le net.
Je vais plutôt lister les autres solutions que j’utilise :
- AdGuard Home : un must-have, couplé à Unbound. AdGuard agit comme serveur DNS sur mon réseau domestique en bloquant les pubs, les trackers et les sites malveillants (il peut aussi bloquer des services, mais je n'en ai pas l'usage). Unbound lui sert de serveur DNS amont : au lieu d'aller chercher les requêtes non bloquées sur un DNS public comme Google ou Cloudflare, il les récupère directement auprès des serveurs racine. https://adguard.com/fr/adguard-home/overview.html
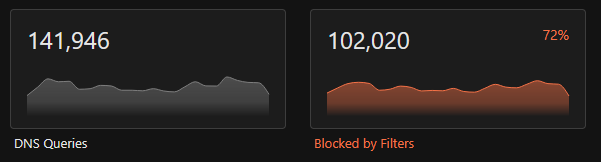
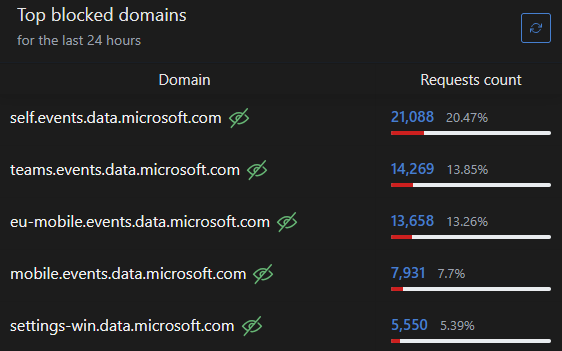
Mais surtout aucune pub ! Quel plaisir !
- Vaultwarden : serveur Bitwarden auto-hébergé, mes mots de passe sont chez moi, au chaud. https://www.vaultwarden.net/
- MyElectricalData : solution qui récupère mes données de consommation électrique chez Enedis et les restitue dans un dashboard. https://www.myelectricaldata.fr/
- Immich : adieu Google Photos, mes photos sont désormais chez moi (et sur l'Array). L'application ressemble beaucoup à celle de Google Photos. Immich permet aussi de partager des albums. https://immich.app/
- Dawarich : je viens de l'installer, c'est l'équivalent auto-hébergé de Google Timeline. Il est couplé à mon instance Immich — à voir si j'en ai vraiment l'utilité. https://dawarich.app/
- Miniflux : lecteur de flux RSS simple, qui me permet de faire ma veille. https://miniflux.app/
- Apache Guacamole : client d'accès distant qui me permet de me connecter en RDP, VNC ou SSH à mes serveurs. https://guacamole.apache.org/
- n8n : solution d'automatisation, je viens juste de l'installer, pas encore vraiment mis les mains dedans. https://n8n.io/
- Duplicati : solution de sauvegarde, me sert principalement pour les containers Docker. https://duplicati.com/
- Changedetection.io : me permet de surveiller les changements sur certains sites et d'être averti. Je l'utilise surtout pour le travail, pour détecter de nouveaux articles concernant Sage ou la facturation électronique. https://changedetection.io/
- Nginx Proxy Manager : rend accessibles depuis l'extérieur les services que je choisis (non, ce n'est pas sur ce nom de domaine). https://nginxproxymanager.com/
- Dozzle : centralise les logs de tous mes containers Docker. https://dozzle.dev/
- Dockhand : a remplacé Portainer, que j'utilisais depuis des années. Plus léger, il convient bien à mon usage. Je pourrais m'en passer grâce aux applications Docker disponibles directement dans Unraid, mais j'ai parfois besoin de docker-compose, et je préfère Dockhand au plugin existant pour Unraid. https://dockhand.pro/
Et le blog ?
Il ne tourne ni sous WordPress, ni sous Ghost, en fait je redige les articles dans Notion et ensuite Claude Cowork m’a fait une image docker qui restitue la page Notion en page Web. C’est très basique (et ca se voit) mais pour le moment je n’ai pas besoin de plus.
Voilà, j'ai fait un peu le tour de ma stack. À côté de ça, j'ai également un nom de domaine (deux, pour être exact) et j'ai migré mes mails de Google vers Infomaniak avec mon nom de domaine, pour ne pas être dépendant d'un service.
À bientôt pour la suite 🙂